 Güncel oyun, teknoloji, yapay zeka ve otomobil haberleri
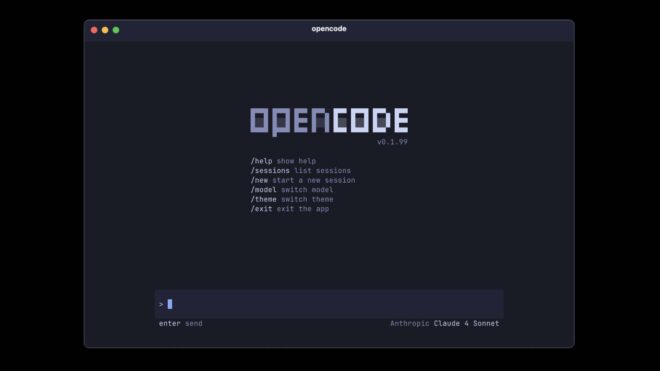
OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı: Ne Oldu, Kimleri Etkiliyor ve Neler Yapılmalı? ile ilgili gelişme güvenlik tarafında yeni bir uyarı niteliğinde. Olayın ayrıntıları netleşirken, abartılı sonuçlara varmadan doğrulanmış bilgileri takip etmek ve temel güvenlik alışkanlıklarını sürdürmek en doğru yaklaşım.
Konunun merkezindeki bilgileri, kullanıcıya veya oyuncuya doğrudan etkisi olan noktalarla birlikte ele almak daha sağlıklı. Böylece yalnızca başlıkta görünen yeniliği değil, bunun hangi koşullarda anlamlı hale geldiğini de değerlendirmek mümkün.
Temel bilgiler ve öne çıkan ayrıntılar
Paylaşılan özet ve ayrıntılar bir araya getirildiğinde şu başlıklar öne çıkıyor:
- Kendini “terminalinizde, IDE’nizde veya masaüstünde kod yazmanıza yardım eden açık kaynaklı bir ajan” olarak tanıtan OpenCode, geniş çaplı bir damıtma (distillation) saldırısıyla bağlantılı bir güvenlik ihlali yaşadığını duyurdu.
- Şirketin resmi X hesabından yaptığı açıklamaya göre ihlal, “OpenCode Console” kullanıcılarının yüzde 1,4’ünü etkiledi.
- Etkilenenler, hesaplarına API anahtarlarıyla harici yapay zeka sağlayıcılarını bağlamış kullanıcılar.
- Şirket, bu kullanıcıların tamamına e-postayla bilgi verdiğini, e-posta almayanların ihlalden etkilenmediğini bildirdi.
- Kullanıcılara gönderilen e-postaya göre saldırganlar, şirketin kullanımdan kaldırma sürecinde olduğu eski bir sisteme erişim sağladı.
- Bu nedenle, çalışma alanlarında kayıtlı OpenAI ve Anthropic gibi üçüncü parti sağlayıcılara ait API anahtarları açığa çıkmış görünüyor.
Bir güvenlik açığı veya sahte uygulama haberi, yalnızca ilgili servisi kullananları değil benzer alışkanlıklara sahip kullanıcıları da ilgilendirebilir. Resmi mağaza, geliştirici adı ve izin listesi gibi basit kontroller riski önemli ölçüde azaltabilir.
OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı: Ne Oldu, Kimleri Etkiliyor ve Neler Yapılmalı? neden önemli?
OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı: Ne Oldu, Kimleri Etkiliyor ve Neler Yapılmalı? konusunda kullanıcı açısından belirleyici başlıklardan ikisi hesap güvenliği ve güncel yazılım. İlk açıklamalar olumlu görünse bile gerçek deneyim, cihazdan cihaza veya kullanıcı alışkanlığına göre değişebilir. Yeni geri bildirimler geldikçe bugünkü tablo daha net hale gelecektir.
OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı: Ne Oldu, Kimleri Etkiliyor ve Neler Yapılmalı? başlığında öne çıkan yeniliğin gerçek değeri resmi açıklamalar ve risk azaltma tarafında ortaya çıkacak. Özellikle uzun süreli kullanımda küçük farklar birikerek daha belirgin hale gelebilir; bu nedenle ilk duyuru ile nihai deneyimi birbirinden ayırmak gerekir.
Kullanıcı açısından nasıl değerlendirilmeli?
OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı: Ne Oldu, Kimleri Etkiliyor ve Neler Yapılmalı? konusunda karar verirken kullanıcının kendi önceliklerini belirlemesi önemli. Kimi kullanıcı için hesap güvenliği daha kritik olabilirken, bir başkası güncel yazılım veya resmi açıklamalar tarafına daha fazla önem verebilir.
- Hesap güvenliği: Günlük kullanım veya deneyim açısından doğrudan etkisi olabilecek temel başlıklardan biri.
- Güncel yazılım: İlk duyurudaki bilgilerle gerçek kullanım sonucu arasında fark oluşturabilecek alanlardan biri.
- Resmi açıklamalar: Karar vermeden önce güncel bilgiler ve kullanıcının kendi ihtiyacıyla birlikte ele alınmalı.
Detaylarda dikkat edilmesi gereken noktalar
Yeni bir özellik, ürün, oyun veya hizmet gündeme geldiğinde ilk açıklamalar genellikle en güçlü tarafları öne çıkarır. Buna karşılık uyumluluk, bölgesel farklılıklar, sürüm ayrımları, ek maliyetler veya destek süresi gibi detaylar daha sonra netleşebilir. Bu nedenle tek bir duyuruya dayanmak yerine gelişmenin devamını izlemek önemlidir.
Ayrıca kullanıcı yorumlarını değerlendirirken tekil örnekler yerine ortak eğilimlere bakmak daha sağlıklı sonuç verir. Farklı cihaz, bağlantı, kullanım alışkanlığı veya beklenti düzeyi aynı özellik hakkında çok farklı deneyimler oluşturabilir.
Önümüzdeki dönemde ne takip edilmeli?
OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı: Ne Oldu, Kimleri Etkiliyor ve Neler Yapılmalı? için bir sonraki aşamada hesap güvenliği, güncel yazılım ve olayın kapsamı tarafındaki gelişmeler belirleyici olacak. İlk duyuru ile uzun vadeli deneyim arasında fark oluşabileceği için yeni verileri takip etmek en sağlıklı yaklaşım.
Resmi açıklamalar ve sürüm notları, söylenti veya ilk sızıntılara göre daha güvenilir bir referans noktasıdır. Özellikle tarih, fiyat, desteklenen cihazlar ve özellik kapsamı gibi değişebilen bilgilerde güncel durumu kontrol etmek gerekir.
Treepio değerlendirmesi
Treepio.net olarak OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı: Ne Oldu, Kimleri Etkiliyor ve Neler Yapılmalı? başlığını yalnızca kısa bir haber olarak değil, kullanıcıya etkisi açısından ele alıyoruz. Şimdilik en sağlıklı yaklaşım; açıklanan bilgileri avantajları ve olası sınırlamalarıyla birlikte değerlendirmek, yeni veriler geldikçe sonucu güncellemek.
OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı: Ne Oldu, Kimleri Etkiliyor ve Neler Yapılmalı? hakkında sık sorulan sorular
Bu gelişme kesinleşmiş durumda mı?
Mevcut bilgiler konunun ana çerçevesini gösteriyor. Ancak tarih, sürüm, bölge, fiyat veya özellik kapsamı gibi ayrıntılar sonradan güncellenebileceği için en güncel resmi bilgilerin kontrol edilmesi gerekir.
Kimler için daha önemli?
Özellikle hesap güvenliği, güncel yazılım ve resmi açıklamalar konularına önem veren kullanıcılar için bu gelişme daha doğrudan anlam taşıyor.
Karar vermeden önce neye bakılmalı?
Tek bir özelliğe odaklanmak yerine kullanım ihtiyacı, mevcut alternatifler, destek süreci ve güncel kullanıcı geri bildirimleri birlikte değerlendirilmelidir.